PHP 高危漏洞紧急响应:OpenCart 中文团队已为托管客户完成修复
2026 年 10 月 21 日,PHP 官方发布紧急安全更新,修复两项可能导致未授权远程执行代码的高危漏洞。OpenCart 使用 PHP 运行,网站维护人员需要及时核对并处理运行环境。PHP 官方安全公告
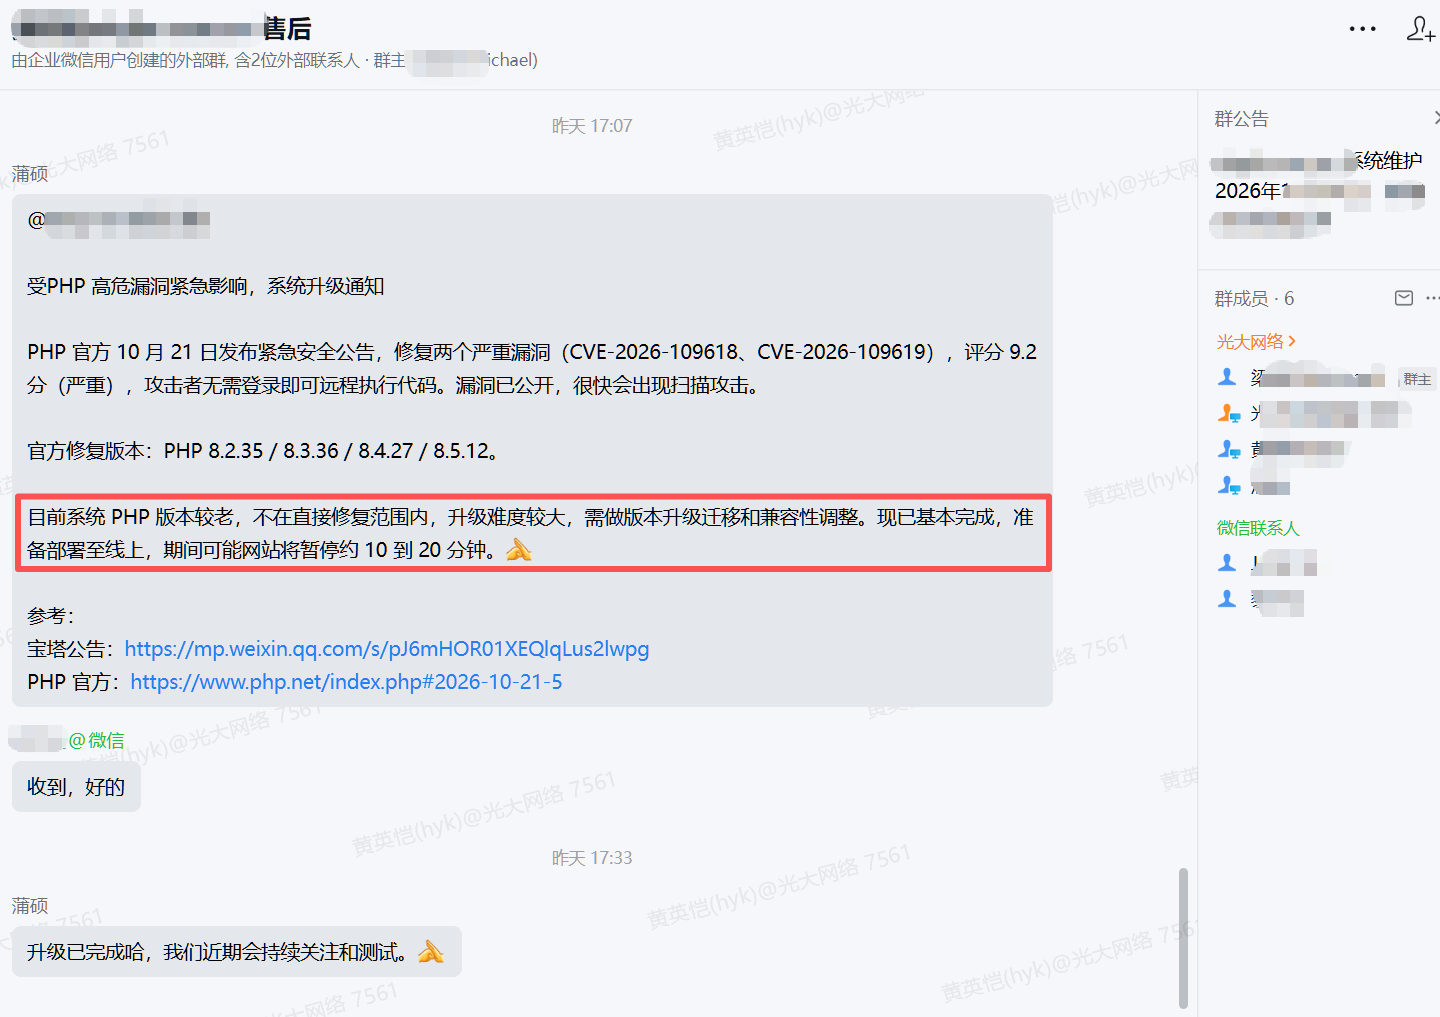
针对本次漏洞,我们及时找到并落实了修复方案,在交流群通知客户如何修复,同时为所有托管客户默认完成了漏洞修复。
这次修复,体现出我们对客户持续使用需求的一次实际响应。
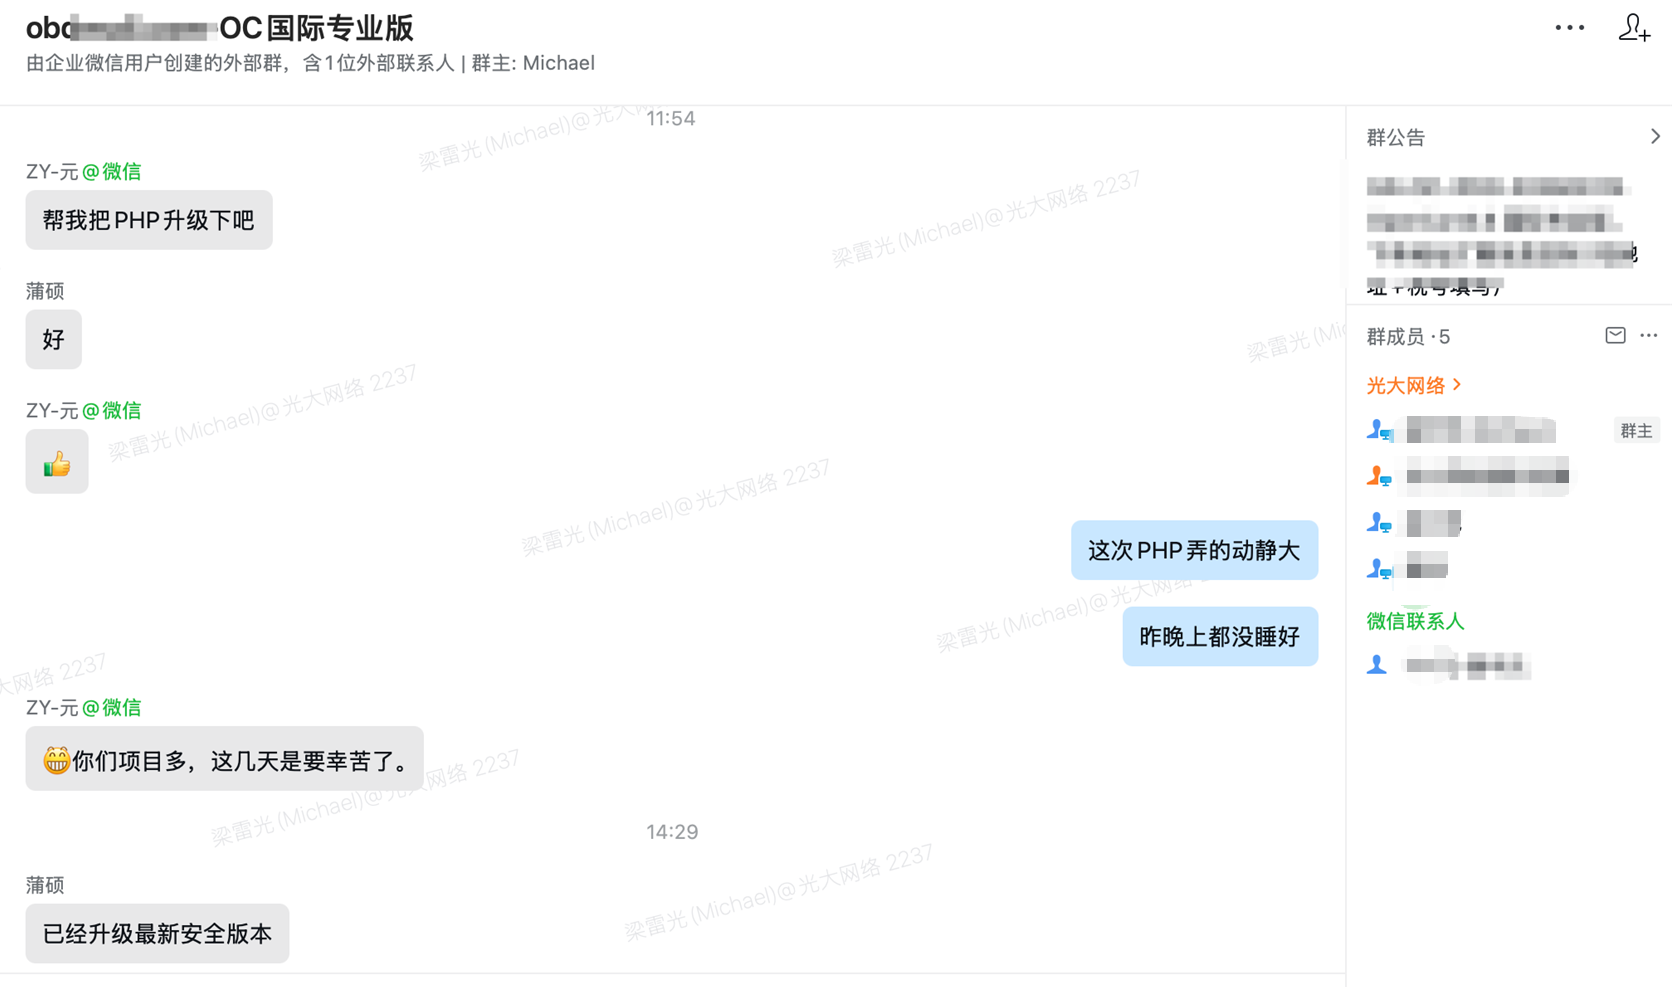
修复方案落实后,通知客户如何处理
本次 PHP 安全更新涉及 CVE-2026-109618、CVE-2026-109619,CVSS v4.0 评分均为 9.2。PHP 官方提醒用户尽快更新。漏洞一详情、漏洞二详情
这次,我们先找到并确认了处理方案。确认方案后,开始响应用户关于升级修复的诉求,随后在交流群通知所有用户,告知具体的修复方法。
自行维护服务器的客户,可以根据通知与负责维护的技术沟通处理。对于卖家来说,及时知道问题、拿到明确的修复指引,才能尽快安排后续工作。
所有托管客户,已默认完成本次修复
在群内通知客户的同时,我们已为所有托管客户默认完成本次漏洞修复,不需要客户另外提出申请。
面对本次重要的安全更新,及时向客户提出本次的安全问题、并主动承担维护工作,是我们技术支持的最大价值。
选择 OpenCart 服务,也要确认后续维护分工
准备搭建独立站时,你可能先看商品管理、支付、配送和插件。店铺开始接单后,运行环境更新、插件兼容和日常维护也会成为实际工作。
你可以在选择服务时,把这些问题一起问清楚:
- PHP 等运行环境出现重要安全更新,由谁跟进处理?
- 商城有定制功能或第三方插件,升级前由谁核对兼容性?
- 哪些维护工作在已有服务范围内,哪些需要另外安排?
明确分工,才能在需要升级时尽快推进。你可以结合这次实际响应,了解我们的服务方式,再确认适合自己店铺的维护安排。
还没升级的店铺,请联系负责维护的人员
PHP 官方 10 月 21 日公布的对应修复版本为:8.2.35、8.3.36、8.4.27、8.5.12。请让维护人员核对网站实际使用的分支及补丁情况;使用旧版 PHP 或发行版维护包的环境,也需要单独确认。官方发布记录
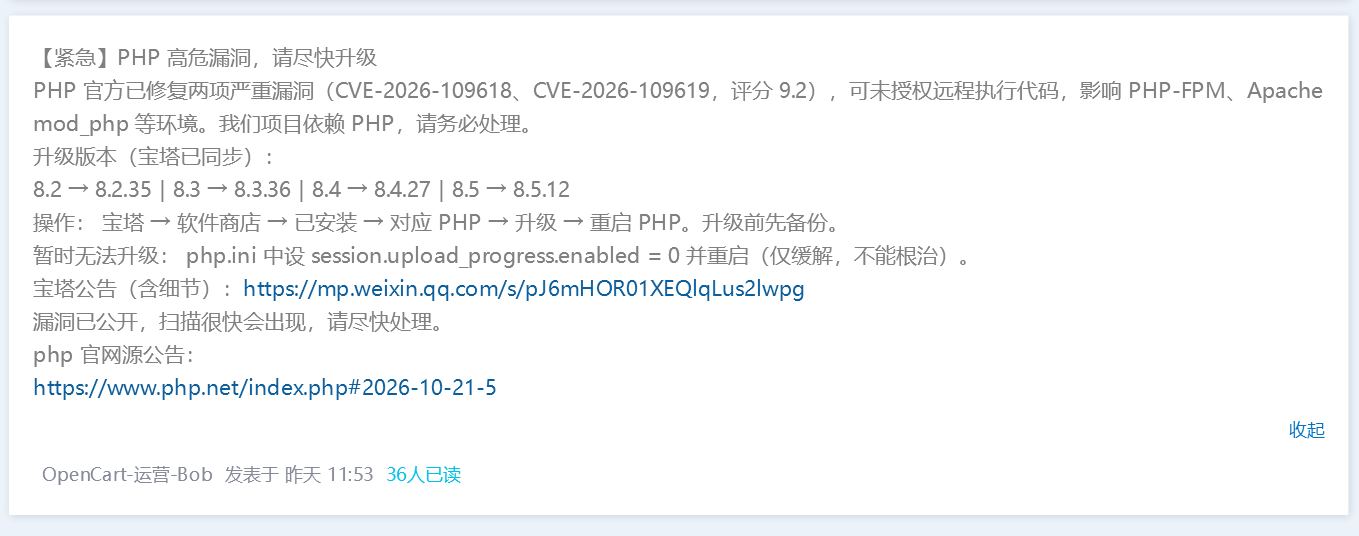
升级应结合当前 OpenCart 版本、主题、插件和定制内容安排。先备份,再核对兼容性,升级后重启相关 PHP 服务,并检查后台登录、商品浏览、购物车、结账及支付相关流程。不要直接把 PHP 切换到最新大版本,以免引入兼容问题。
PHP 官方明确,临时缓解措施不能代替完整修复。页面暂时能正常访问,也不能据此判断漏洞已经处理。
如果你正在使用 OpenCart,可以先整理商城版本、PHP 版本、主要插件和服务器维护方式,再与我们沟通升级需求及服务范围。如果您正在评估建站方案,也欢迎来咨询我们!
对 OpenCart 有新的功能需求?欢迎来和我们交流!
QQ:1345048761
电话:199 5031 8817